בארגון גדול, AI הוא לא הבעיה הראשונה
כשארגון של 100, 300 או 1,000 עובדים רוצה להטמיע AIOS, השיחה מהר מאוד הופכת טכנולוגית: איזה מודל, איזה ספק, איזה כלי, איזה agent framework.
אבל בפרויקטים ארגוניים, הטכנולוגיה היא רק חלק מהסיפור. לעיתים קרובות היא אפילו החלק הקל יותר.
הקושי האמיתי הוא תפעולי: מי מאשר, מי אחראי, לאיזה דאטה מותר לגשת, איך מודדים הצלחה, מי מטפל בשגיאות, איך מכשירים צוותים, ואיך מונעים מצב שבו כל מחלקה בונה לעצמה AI קטן בלי קשר לשאר הארגון.
AIOS לארגון גדול הוא לא AIOS בסקופ של עסק קטן, רק יותר גדול. זה סוג אחר של פרויקט.
מה הופך AIOS ארגוני למורכב?
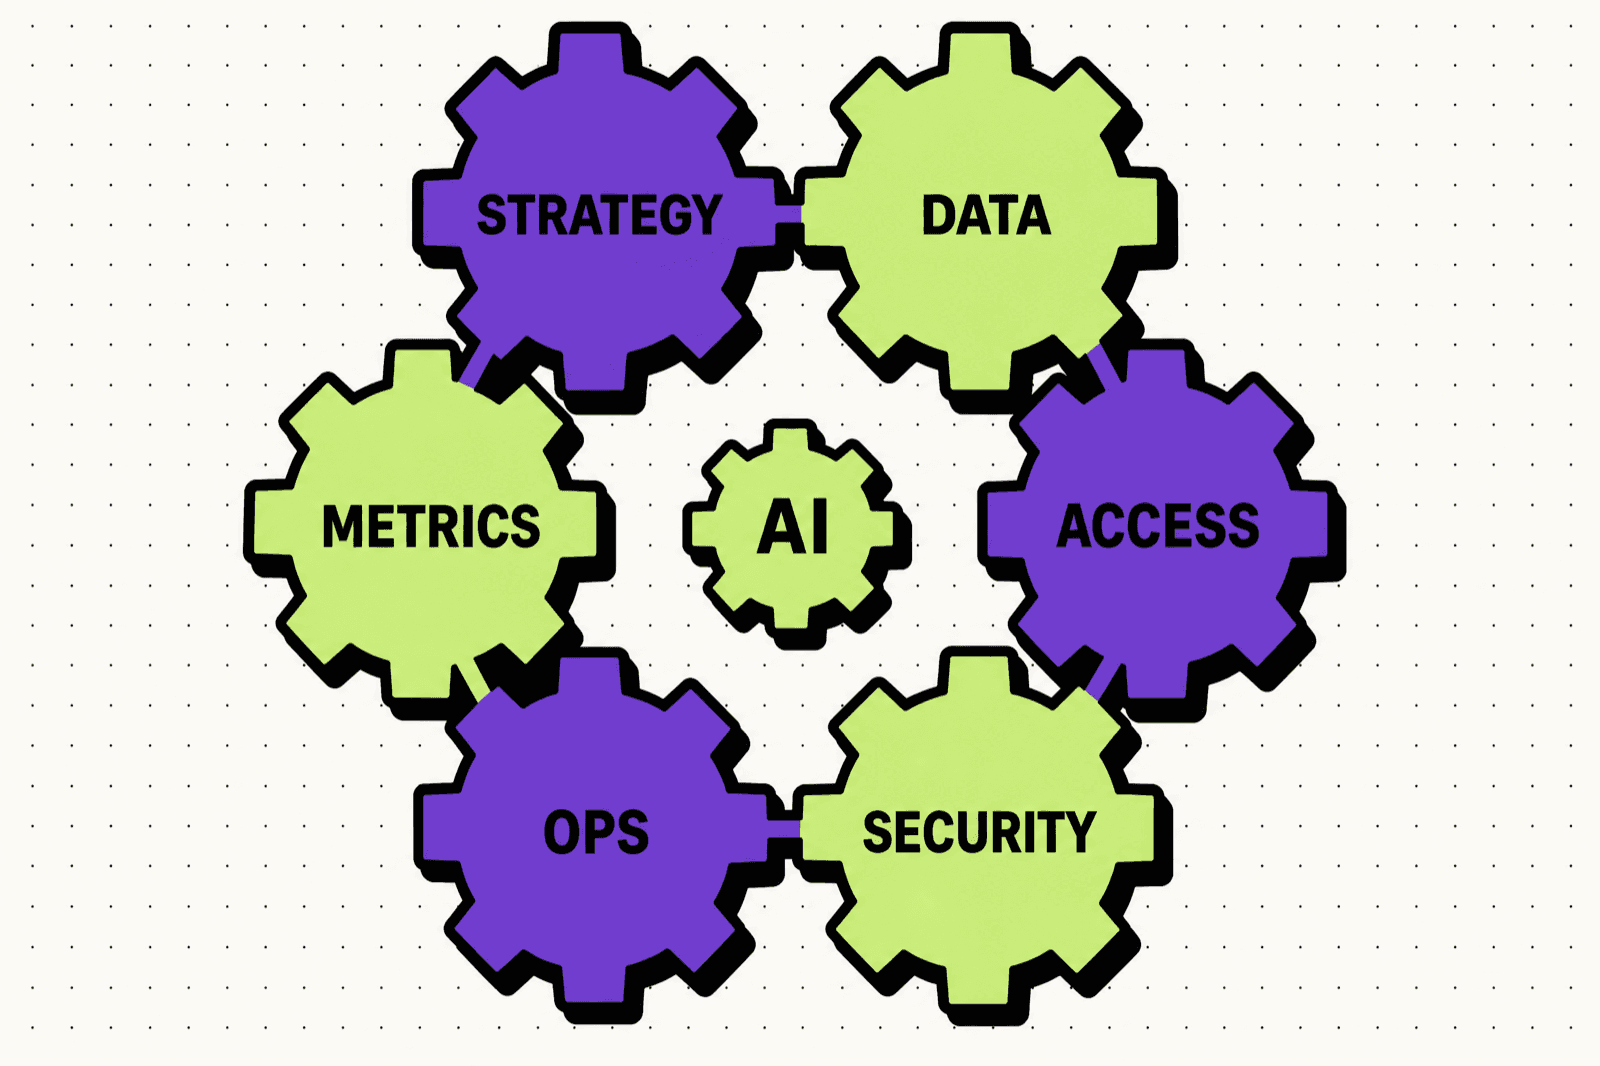
מה שמסבך הוא לא המודל אלא השכבות סביבו: אסטרטגיה, דאטה, הרשאות, אבטחה, בעלות תפעולית ומדידה. כל אחת מהן דורשת החלטה של גורם אחר בארגון, וכל אחת יכולה לעצור את הפרויקט.
בעסק קטן אפשר לעיתים להתחיל מסוכן אחד, למדוד תוצאה תוך כמה שבועות, ולהתקדם מהר. בארגון גדול, אותו רעיון נוגע בהרבה יותר שכבות.
| שכבה | מה צריך להחליט | למה זה קריטי |
|---|---|---|
| אסטרטגיה | איפה מותר ואיפה אסור להשתמש ב-AI | מונע שימוש לא אחראי או מפוזר |
| דאטה | מה מקור האמת ואיך מנקים מידע | סוכן טוב עם דאטה גרועה יקבל החלטות גרועות |
| הרשאות | מי רואה מה דרך הסוכן | מונע חשיפה פנימית לא נכונה |
| אבטחה | איפה המידע עובר ונשמר | תנאי בסיסי ל-CISO וליועצים משפטיים |
| תפעול | מי בעל הבית של כל סוכן | בלי אחריות, המערכת מתיישנת מהר |
| מדידה | איך יודעים שהפרויקט הצליח | מאפשר החלטה אם להרחיב או לעצור |
הסכנה: אוסף יוזמות AI בלי מערכת
בארגונים רבים, AI מתחיל מלמטה. צוות שיווק משתמש בכלי אחד, שירות לקוחות בונה בוט, מכירות מחברות אוטומציה, וה-IT מגלה את זה בדיעבד.
בהתחלה זה נראה כמו יוזמה בריאה. אנשים מתקדמים מהר. אבל אחרי כמה חודשים נוצרת בעיה: אין סטנדרטים, אין שליטה על דאטה, אין מדידה אחידה, ואין הבנה מי אחראי כשמשהו משתבש.
AIOS אמורה לפתור בדיוק את זה: ליצור שכבה מסודרת שמאפשרת חדשנות, אבל בתוך גבולות ברורים.
בארגון גדול, השאלה היא לא רק האם הסוכן עובד. השאלה היא האם הארגון יודע להפעיל, למדוד ולתחזק אותו בלי לאבד שליטה.
Governance: מי מחליט מה?
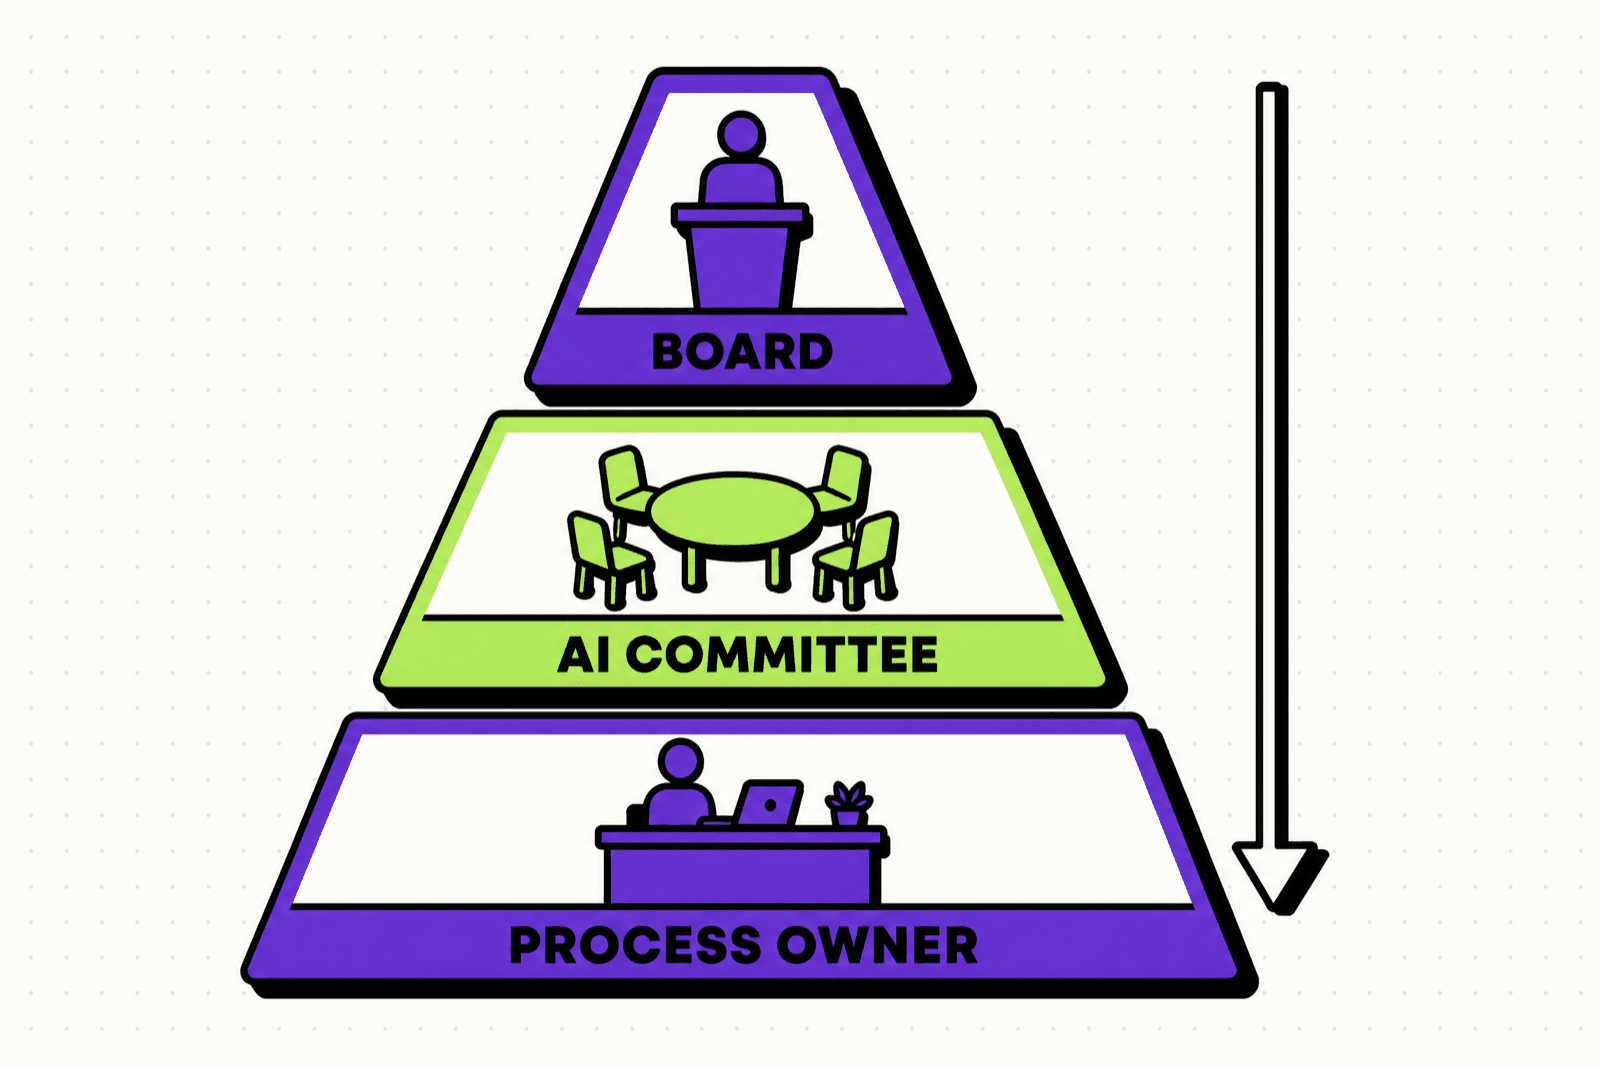
ההנהלה קובעת את הקווים האדומים, ועדת AI מאשרת פיילוטים ומדיניות, ובעל התהליך במחלקה מחזיק את הסוכן ביום יום. שלוש הרמות האלה צריכות להיות מוגדרות לפני הפיילוט הראשון, לא אחריו.
Governance נשמע כמו מילה כבדה, אבל בפועל מדובר בשאלות מאוד פשוטות:
- מי רשאי לאשר סוכן חדש?
- מי בעל התהליך העסקי?
- מי אחראי על prompt, ידע וחוקים?
- מי מאשר גישה לדאטה?
- מה עובר לביקורת משפטית או אבטחת מידע?
- מתי עוצרים סוכן שלא מתפקד טוב?
בפרויקט בריא יש שלוש רמות החלטה.
רמת הנהלה
מגדירה את הקווים האדומים: באילו תחומים AI מותר, איפה נדרש אישור אדם, ואילו שימושים לא נכנסים כרגע.
ועדת AI או צוות היגוי
קבוצה קטנה שמורכבת מתפעול, IT, אבטחת מידע, משפטי ונציגים עסקיים. היא מאשרת פיילוטים, סדרי עדיפויות ומדיניות.
בעל תהליך
אדם במחלקה שמחזיק את הסוכן ביום יום. הוא לא חייב להיות טכני, אבל הוא חייב להבין את התהליך, לבדוק איכות, ולהיות כתובת לשינויים.
Security ו-compliance: לא מוסיפים בסוף
בארגון, אי אפשר לבנות סוכן ואז "לבדוק אבטחה" בסוף. הארכיטקטורה עצמה צריכה לקחת בחשבון פרטיות, שמירת מידע, ספקי מודלים, logging, הרשאות ו-data residency.
שאלות שצריך לענות עליהן מוקדם:
| שאלה | למה היא חשובה |
|---|---|
| האם דאטה רגישה נשלחת לספק חיצוני? | משפיע על בחירת מודל ותנאי שימוש |
| איפה נשמרים logs ותמלולים? | נוגע לפרטיות ולרגולציה |
| האם יש הצפנה במעבר ובמנוחה? | דרישת בסיס בארגון |
| איך מוחקים מידע לפי בקשה? | חשוב לפרטיות וציות |
| מי יכול לראות תשובות של הסוכן? | מונע חשיפה בין מחלקות |
| האם כל פעולה מתועדת לפי משתמש? | נדרש ל-audit ולחקירת תקלות |
בישראל צריך להתייחס גם לחוק הגנת הפרטיות ולתקנות אבטחת מידע, ובארגונים בינלאומיים גם ל-GDPR או דרישות נוספות לפי ענף.
הרשאות: הסוכן לא אמור לראות הכל
טעות נפוצה היא לחשוב שסוכן AI צריך גישה רחבה כדי להיות שימושי. בארגון, גישה רחבה מדי היא סיכון.
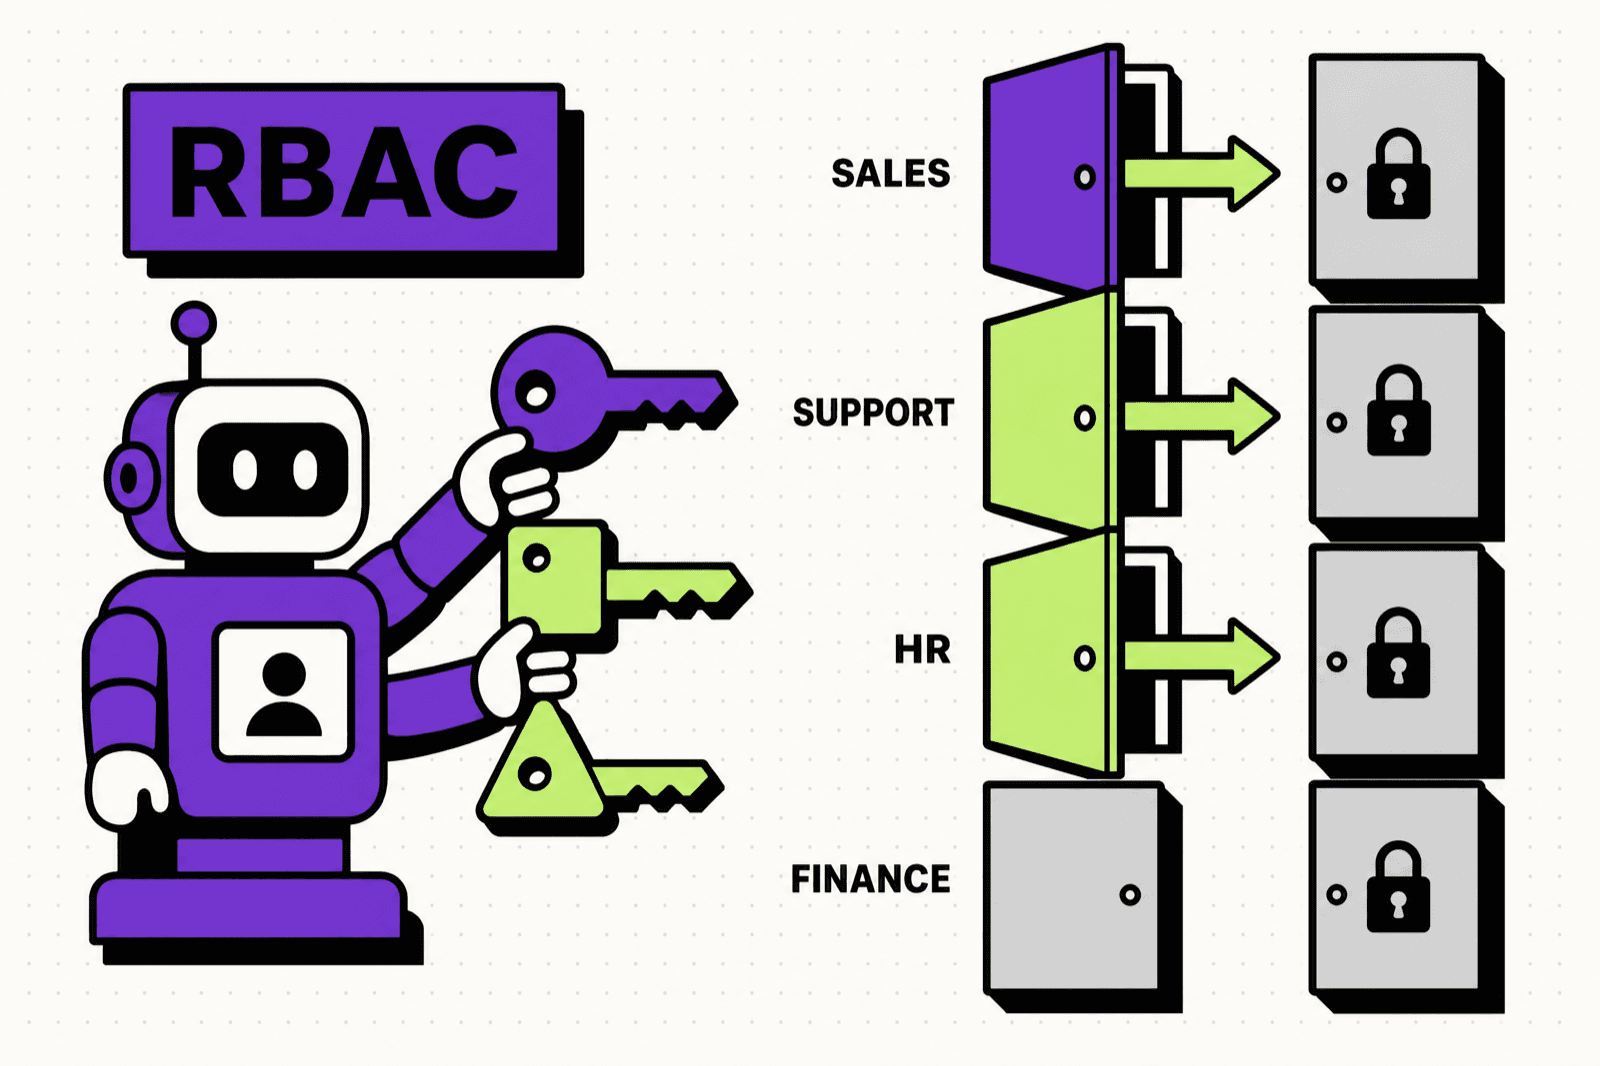
נציג שירות לא צריך לראות שכר עובדים. מנהל שיווק לא צריך לראות תיקי HR. איש מכירות לא צריך לראות מידע פיננסי פנימי שלא רלוונטי אליו.
לכן צריך RBAC: הרשאות לפי תפקיד, מחלקה ותהליך. הסוכן חייב לכבד את ההרשאות האלה לא רק בממשק, אלא גם בשכבת הגישה לדאטה.
אם עובד עוזב או מחליף תפקיד, הגישה שלו לסוכן ולמידע צריכה להשתנות דרך מערכת הזהויות הארגונית, לא דרך רשימת משתמשים ידנית שמישהו שוכח לעדכן.
איך מתחילים בלי להעמיס על הארגון?
הגישה הבריאה היא פיילוט צר, עם תהליך אמיתי ומדידה ברורה.
לא מתחילים מ"AI לכל הארגון". מתחילים ממחלקה אחת, תהליך אחד, ויעד אחד. זו אותה שיטת עבודה שאני מיישם גם בפרויקטים קטנים, רק עם יותר בקרה מסביב.
דוגמאות לפיילוטים טובים:
- סיכום פניות שירות והצעת תשובה לנציגים.
- סיווג לידים והכנת תקציר לאנשי מכירות.
- חיפוש ידע פנימי למחלקת support.
- טיוטת דוחות תפעוליים לצוות ניהול.
דוגמאות פחות טובות להתחלה:
- סוכן שמדבר לבד עם כל לקוחות הארגון.
- מערכת שמקבלת החלטות כספיות בלי אישור אדם.
- חיבור לכל מאגרי הארגון לפני שיש מדיניות הרשאות.
שוקלים AIOS בארגון? התחילו מהשאלות הקשות
לפני בחירת כלי, כדאי למפות תהליכים, דאטה, הרשאות, סיכונים ומדדי הצלחה. פיילוט קטן עם governance נכון עדיף מפרויקט גדול שאין מי שיחזיק.
קבע פגישת אבחון ←מה כולל מודל rollout מומלץ?
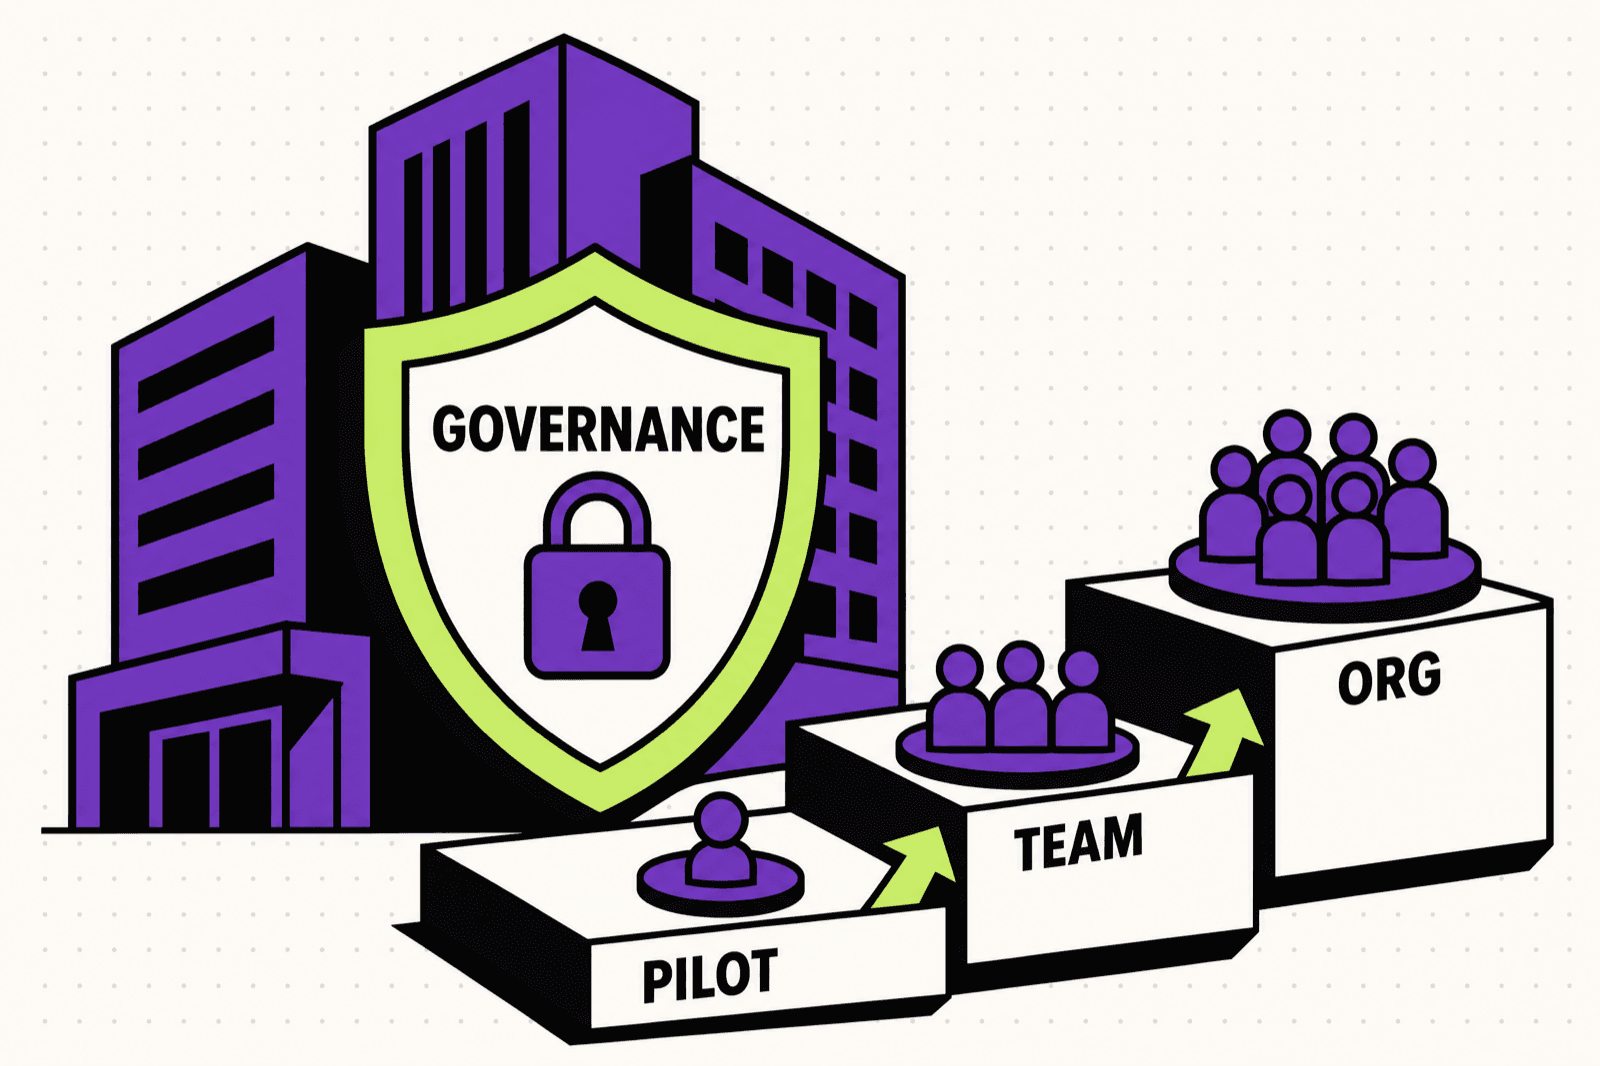
חמישה שלבים: מיפוי ואבחון, פיילוט במחלקה אחת, מדידה ושיפור, הרחבה מבוקרת לפי אותם סטנדרטים, ורק בסוף שכבת תזמור רחבה. כל שלב מותנה בתוצאות של הקודם.
שלב 1: מיפוי ואבחון
מזהים 5-10 תהליכים מועמדים, בודקים נפח, כאב עסקי, סיכון, איכות דאטה ומורכבות חיבורים. בסוף בוחרים תהליך ראשון. אפשר לעשות את הסבב הזה בפגישת אבחון ארגונית לפני שמגייסים תקציב וצוות.
שלב 2: פיילוט במחלקה אחת
בונים סוכן מוגבל עם human-in-the-loop. הוא מציע, מסכם, מסווג או מחפש מידע, אבל החלטות רגישות נשארות אצל אדם.
שלב 3: מדידה ושיפור
בודקים איכות, זמן שנחסך, טעויות, שביעות רצון משתמשים, עלות תפעול, ופניות לאדם. אם אין שיפור, לא מרחיבים רק כי כבר השקענו.
שלב 4: הרחבה מבוקרת
מוסיפים עוד תהליך או עוד מחלקה, תוך שימוש באותם סטנדרטים: הרשאות, logging, מדדים, בעלי תהליך והדרכה.
שלב 5: שכבת AIOS מלאה
רק אחרי כמה פיילוטים מוצלחים שווה לגשת להטמעת AIOS מלאה: זיכרון ארגוני, קטלוג סוכנים, בקרה מרכזית, מדיניות אחידה ו-dashboard ניהולי.
תקציב ו-ROI: איך לא למכור לעצמכם סיפור
בארגון, עלות הפרויקט אינה רק בניית הסוכן. יש עלות תשתית, אבטחה, אינטגרציות, משפטי, הדרכה, זמן מנהלים ותחזוקה.
לכן מדידת ROI של AIOS חייבת להיעשות בזהירות:
| מדד | דוגמה |
|---|---|
| חסכון זמן | דקות טיפול בפנייה לפני ואחרי |
| איכות | ירידה בטעויות או החזרות עבודה |
| SLA | זמן תגובה ללקוח או למחלקה פנימית |
| שימוש | כמה עובדים באמת משתמשים במערכת |
| סיכון | מספר אירועים חריגים או חסימות אבטחה |
| עלות | עלות LLM, תשתית ותחזוקה פר פעולה |
אם מודדים רק "כמה הסוכן ענה", מפספסים את העיקר. צריך למדוד אם התהליך העסקי השתפר.
טעויות נפוצות בארגונים
להתחיל בלי חסות הנהלה
פרויקט AIOS נוגע בכמה מחלקות. בלי חסות ברורה, הוא ייתקע ברגע שתופיע התנגדות.
לדלג על ניקוי דאטה
אם מאגרי הידע לא מעודכנים, מסמכים סותרים וסטטוסים לא אחידים, הסוכן ייראה לא אמין גם אם הטכנולוגיה טובה.
לתת לכל מחלקה לבנות לבד
זה מהיר בהתחלה, אבל יוצר סיכון, כפילויות וחוסר שליטה.
להרחיב לפני שיש הוכחה
פיילוט שלא הוכיח ערך לא נהיה טוב יותר רק כי פרסו אותו ליותר אנשים.
לשכוח שינוי ארגוני
עובדים צריכים להבין מה הסוכן עושה, מה הוא לא עושה, ואיך משתמשים בו. אחרת הם יעקפו אותו או יפחדו ממנו.
שאלות נפוצות
מתי ארגון צריך AIOS ולא אוטומציה נקודתית?
כאשר יש כמה תהליכי AI במקביל, כמה מחלקות שנוגעות באותה דאטה, מדיניות הרשאות, צורך בבקרה ומדידה אחידה, או סיכון רגולטורי שמחייב תיעוד. אם מדובר בתהליך אחד מבודד במחלקה אחת, אוטומציה נקודתית או סוכן יחיד יספיקו ויעלו הרבה פחות. הכלל הפשוט: שכבה משותפת נבנית כשיש מה לחלוק.
מי צריך להוביל פרויקט כזה?
בדרך כלל שילוב של בעל חסות בהנהלה, מוביל תפעולי, IT או data, אבטחת מידע ונציגים עסקיים מהמחלקה שבה רץ הפיילוט. אדם אחד צריך להיות accountable על התוצאה, גם אם העבודה מתחלקת בין כמה צוותים. פרויקט שמנוהל בוועדה בלי בעלים ברור נתקע ברגע הראשון שבו צריך להכריע בין אינטרסים.
כמה זמן לוקח לראות ערך?
פיילוט טוב יכול להראות ערך תוך 8-16 שבועות, בתנאי שהתהליך נבחר נכון ושיש דאטה זמינה. הרחבה ארגונית מלאה היא תהליך של חודשים רבים, לפעמים שנה ויותר, תלוי במספר המחלקות, בדרישות האבטחה ובקצב האישורים הפנימי. חלק גדול מהזמן הזה הוא ארגוני, לא טכני.
האם כדאי להתחיל עם הכלי הכי מתקדם?
לא. כלי מתקדם לא מפצה על תהליך לא מוגדר או דאטה לא מסודרת, והוא בדרך כלל מוסיף עלות ותלות בספק. כדאי להתחיל עם תהליך מתאים, דאטה זמינה וסיכון נמוך יחסית, ולבחור את הכלי לפי הדרישות שעלו במיפוי. אפשר תמיד להחליף מודל אחר כך, קשה יותר להחליף ארכיטקטורה.
רוצה לבדוק אם הארגון בשל ל-AIOS?
שלח גודל ארגון, מחלקה מובילה, תהליך ראשון שאתם שוקלים ומה רמת הרגישות של הדאטה. אפשר להעריך אם נכון להתחיל בפיילוט ואיך לתחום אותו.
השורה התחתונה
AIOS לארגון גדול היא לא פרויקט של "בואו נחבר AI". זו שכבת תפעול חדשה שדורשת אחריות, הרשאות, אבטחה, מדידה ושינוי עבודה.
הדרך הנכונה היא להתחיל קטן, אבל לא מבולגן: תהליך אחד, פיילוט ברור, מדדים, בעלים פנימי ו-governance בסיסי. אם זה עובד, מרחיבים בהדרגה.
הארגונים שיצליחו עם AI הם לא אלה שיבנו הכי מהר. הם אלה שיבנו מספיק מסודר כדי שהמערכת תחזיק גם אחרי ההתלהבות הראשונית.
מאמרים נוספים
×
Real.
ROI של AIOS - איך מודדים החזר השקעה בלי לספר לעצמך סיפורים
חישוב ריאלי של ROI לפרויקט AIOS: baseline, זמן צוות, איכות, קיבולת, עלויות נסתרות, ודוגמה מספרית שמראה מתי הפרויקט באמת משתלם.
 רועי טננבאום10 דק'
בינוני?
בשל?
AIOS לעסק קטן ובינוני - מתי זה שווה ומתי מוקדם מדי
מדריך מעשי לבעלי עסקים וצוותים קטנים: איך לדעת אם AIOS מתאים לכם עכשיו, מתי עדיף להתחיל מסוכן אחד, ואיזה הכנות חייבים לעשות לפני פיתוח.
רועי טננבאום9 דק'